مَن يخترق ثلاجات ومتاجر السوبر ماركت في أوروبا؟ وما السبب؟
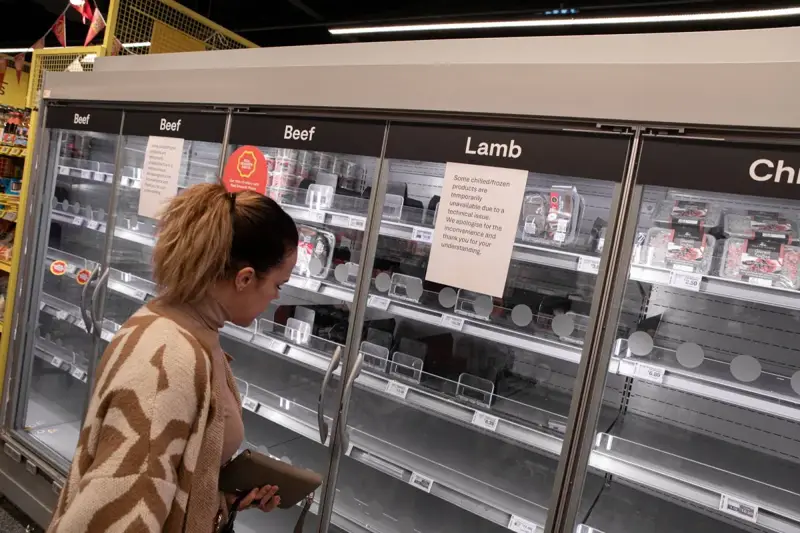
تعطلت ثلاجات ومجمدات في متاجر سوبر ماركت بسبع دول أوروبية، بعدما رُفعت درجات حرارة أجهزة ضبطها عن بُعد، لتصل في بعض الحالات إلى 50 درجة مئوية (122 درجة فهرنهايت). وأدان الاتحاد الأوروبي ما وصفه بأنه «محاولة متعمدة لتعطيل سلسلة إمداداتنا الغذائية وتقويض ثقة المستهلكين بها». استهدف الهجوم ثلاجات في فروع متاجر «كارفور» و«إنترمارشيه» و«إيكيا» في بلجيكا، ومتاجر «كوب» و«آي سي إيه» في السويد، و«ديلهايز» في لوكسمبورغ، و«كيسكو» في فنلندا، و«سوبر فالو» في آيرلندا، إلى جانب متاجر في إستونيا، وفق تقرير لصحيفة «الغارديان». وبدا أن الهجوم تكرار لما حدث قبل ثلاثة أسابيع، عندما اضطرت متاجر تجزئة فرنسية إلى التخلص من كميات ضخمة من الأغذية، بعدما ارتفعت حرارة ثلاجاتها فجأة؛ نتيجة سيطرة قراصنة مجهولين على برامج إدارة الأجهزة المتصلة بالإنترنت. ووقع أمر مشابه في الولايات المتحدة مطلع أغسطس (آب)، عندما شهدت متاجر تابعة لما لا يقل عن ست قواعد عسكرية سلسلة من الأعطال الغامضة في الثلاجات. ويحقق «البنتاغون» في احتمال تعرضها لاختراق إلكتروني. ويُخشى أن يشير ذلك إلى فتح جبهة جديدة في أساليب الهجمات الإلكترونية والقرصنة. فالثلاجات ليست الأجهزة الوحيدة التي تكون أنظمة التحكم فيها مكشوفة أمام القراصنة؛ إذ يتصل كثير من الأفران والغسالات وغسالات الأطباق وأنظمة التدفئة المركزية بالإنترنت، لإتاحة الوصول إليها والتحكم فيها عن بُعد بصورة آلية. لم تعلن أي مجموعة من مجموعات «القرصنة الناشطة» ذات الدوافع السياسية مسؤوليتها عن الهجمات، كما لم تستغل أي عصابة لبرامج الفدية هذه الثغرة للمطالبة بدفع أموال من المتاجر، وهو أمر سيكون صعباً على أي حال؛ لأن الأضرار تكون قد وقعت بالفعل بمجرد ارتفاع حرارة الثلاجات. وقال راف بولينغ، المدير الأول للاستخبارات المتعلقة بالتهديدات في شركة «سوفوس» للأمن السيبراني: «أرى أن السيناريوهين الأكثر ترجيحاً لتحديد الجهة المسؤولة هما قيام جهة مرتبطة بدولة ما بإرسال رسالة واستعراض قدراتها، أو قرصان منفرد ينفذ هذه الهجمات لأسباب شخصية خاصة به». ويبدو أن فرضية ارتباط الجهة المنفذة بدولة ما هي الأرجح، ويرجع ذلك جزئياً إلى التأثير النفسي الواضح الذي يتركه نفاد الأغذية من أرفف المتاجر على أعداد كبيرة من السكان. ويُعتقد أن كوريا الشمالية كانت وراء عملية سرقة العملات المشفرة من منصة «بينانس» الأسبوع الماضي، لكن في هذه الحالة، يُحتمل أيضاً أن تكون جهات قرصنة مرتبطة بروسيا والصين ضمن المشتبه بهم. ويقول رؤساء أجهزة الاستخبارات الغربية إن موسكو تشن حملة تخريب في أوروبا تتخذ أشكالاً متعددة، ومن المرجح أن تتصاعد خلال الأشهر المقبلة. ويزيد من صعوبة تحديد الجهة المسؤولة بساطة عملية الاختراق نسبياً؛ إذ لم تكن هناك حاجة إلى استخدام برمجيات خبيثة، ما يعني عدم وجود أي أثر لأداة اختراق في موقع الحادث. وشبّه بولينغ الأمر بـ«ارتداء قفازات مطاطية والعبث بمفاتيح التشغيل». تتصل البرامج التي تدير ثلاجات المتاجر بالإنترنت؛ ما يجعل بعض أسطر التعليمات البرمجية عرضة لاختراق القراصنة. وعلى عكس أجهزة الكمبيوتر المكتبية والهواتف المحمولة، التي يتلقى مستخدموها ومسؤولو تكنولوجيا المعلومات فيها غالباً تنبيهات بضرورة تثبيت تحديثات تتضمن إصلاحات للثغرات الأمنية التي تظهر باستمرار، قد تمر فترات طويلة من دون تحديث البرامج المستخدمة في أجهزة مثل الثلاجات. وقال نيك جاكسون، مدير العمليات السيبرانية في شركة «بت ديفندر» للأمن السيبراني، إن أحد أسباب بطء الشركات في تثبيت التحديثات الأمنية قد يكون استغراق تشغيلها وقتاً؛ ما يفرض فترات يتعين خلالها فصل الأجهزة عن العمل، وهو ما يمثل مشكلة واضحة لمتاجر بيع الأغذية بالتجزئة. لكنه أشار إلى أن تفسيراً أبسط قد يتمثل في عدم إدراك المسؤولين عن تشغيل الثلاجات وجود المشكلة، مضيفاً أنهم «لا يفكرون في الأمر، وليس على رأس أولوياتهم». وخلال موجة الحوادث التي وقعت الاثنين، قالت سلسلة متاجر «كوب» في السويد إن بعض ثلاجاتها كانت متصلة بشبكة اتصالات محمولة من الجيل الرابع (4G)؛ ما جعلها أكثر عرضة للاختراق. وأعلنت «آي سي إيه» أن نظامها توفره شركة «دانفوس» الدنماركية، التي واجهت مشكلات في فرنسا. يمكن من خلال تحديث أنظمة برامجها لسد الثغرات الأمنية. ووفقاً لمجموعة تصنيع الثلاجات البلجيكية «سابكوبيل»، كان من الممكن أن تكون تداعيات هجوم الاثنين أسوأ بكثير، لولا أنها بدأت تحديث ثلاجاتها بعد هجوم 12 أكتوبر (تشرين الأول) في فرنسا. وفي بريطانيا، التي لم تتأثر بالهجمات حتى الآن، تعمل متاجر التجزئة «حالياً مع المركز الوطني للأمن السيبراني لضمان أن تكون ثلاجاتها ومجمداتها آمنة قدر الإمكان في مواجهة الهجمات المحتملة»، وفقاً لغراهام وين، مساعد مدير الشؤون التنظيمية في اتحاد التجزئة البريطاني. وفقاً لشركة «فوريسكاوت» للأمن السيبراني، تنتشر أنظمة التبريد المتصلة بالإنترنت بصورة أكبر في دول من بينها فرنسا، وإيطاليا، واليونان وبلجيكا. وقال دانيال دوس سانتوس، نائب رئيس الأبحاث في الشركة: «عندما فحصنا البيانات المتعلقة بهذه الأنظمة المكشوفة على الإنترنت في متاجر السوبر ماركت، لم تكن المملكة المتحدة ضمن الدول العشر الأولى». وأضاف أن مستوى الخطر ليس ضئيلاً، لكنه قال: «لا أستطيع القول إن الخطر مرتفع للغاية في الوقت الحالي بالنسبة إلى المملكة المتحدة تحديداً». وقال متحدث باسم المركز الوطني للأمن السيبراني إنه «يعمل مع شركائه الدوليين وقطاع الصناعة لفهم تفاصيل إحدى الحوادث بصورة كاملة».
المصدر: الشرق الأوسط