الاتحاد الأوروبي يتحرك لاحتواء تداعيات الهجمات الإلكترونية على أنظمة التبريد
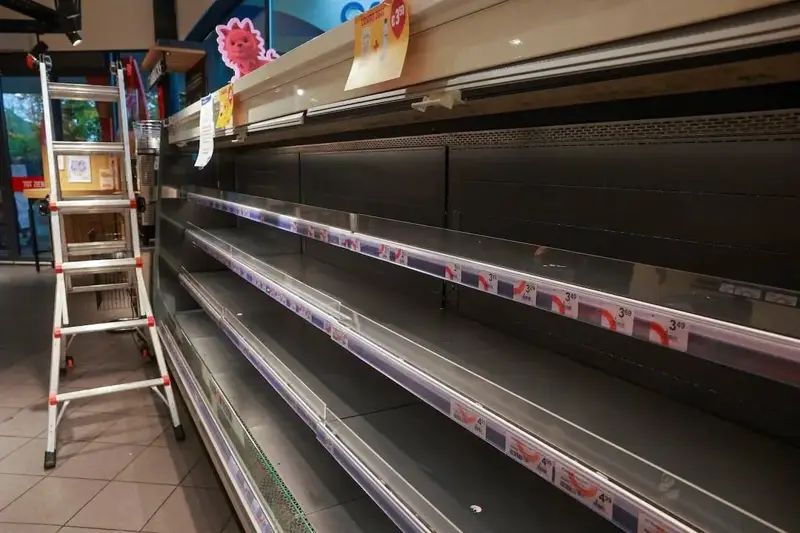
عقد الاتحاد الأوروبي اجتماعين لبحث تداعيات الاختراق الإلكتروني الذي استهدف أنظمة التبريد الاثنين، ومناقشة سبل التنسيق مع الدول الأعضاء، وفق ما أفاد متحدث باسم الاتحاد، الثلاثاء. وأوضح المتحدث أن الاجتماع الأول عُقد مع فريق العمل المشترك للأمن السيبراني بين مؤسسات الاتحاد الأوروبي، الذي يضم مؤسسات ووكالات أوروبية، من بينها وكالة الشرطة الأوروبية «يوروبول». أما الاجتماع الثاني، فعُقد في إطار شبكة «إي يو - سيكلون» للتعاون، التي تربط السلطات الوطنية في الدول الأعضاء بالاتحاد الأوروبي والمسؤولة عن إدارة الحوادث والأزمات السيبرانية واسعة النطاق، وفق «رويترز». وفي سياق متصل، حذّر مسؤول الأمن السيبراني في بريطانيا من احتمال تسجيل ارتفاع غير مسبوق في عدد الحوادث السيبرانية خلال الأشهر المقبلة، مشيراً إلى أن الصين «تمتلك على الأرجح بدرجة كبيرة النية» لتنفيذ عمليات إلكترونية مدعومة بالذكاء الاصطناعي تستهدف البنية التحتية الحيوية، وفق «وكالة الصحافة الفرنسية». وجاء تحذير ريتشارد هورن، الرئيس التنفيذي للمركز الوطني للأمن السيبراني، عقب صدور التقرير السنوي الأحدث للمركز بشأن التهديدات الإلكترونية، والذي قدّر كلفة الأنشطة الخطيرة على المؤسسات البريطانية بنحو 14.7 مليار جنيه إسترليني (19.7 مليار دولار) سنوياً. وأضاف التقرير أن الخسائر الناجمة عن الهجمات السيبرانية تعادل سنوياً قيمة قطاع الأمن السيبراني في المملكة المتحدة. وحذّر التقرير من أنه بحلول عام 2028، من المرجح بدرجة كبيرة أن تستخدم الصين وروسيا ودول أخرى الهجمات السيبرانية المدعومة بالذكاء الاصطناعي بصورة منتظمة لتحقيق أهدافها الجيوسياسية، ما سيعرّض بريطانيا لهجمات أكثر تطوراً وأوسع نطاقاً وأسرع تنفيذاً. ولفت إلى أن الصين تمتلك، على الأرجح بدرجة كبيرة، النية والقدرة على توظيف الذكاء الاصطناعي في عمليات تستهدف البنية التحتية الوطنية الحيوية وأهدافاً استراتيجية أخرى. من جهته، قال هورن إن إيران «تنفذ عمليات سيبرانية ضارة على مستوى العالم»، في ظل الصراع الدائر في الشرق الأوسط، داعياً المؤسسات البريطانية إلى جعل الأمن السيبراني والقدرة على مواجهة الهجمات متطلباً أساسياً، لا أمراً ثانوياً. وحذّر من أن عدم الاستثمار في التقنيات المناسبة لمواجهة هذه التهديدات سيضع المسؤولين أمام مساءلة صعبة، خصوصاً «عندما تصبح رفوف المتاجر خالية من المواد الغذائية، وتنطفئ الأضواء، وتنهار الشركات». وأوضح أن تصاعد المخاطر لا يعود إلى ابتكار الذكاء الاصطناعي أساليب جديدة للهجوم، بل إلى أن الثغرات الأمنية التي جرى التغاضي عنها طويلاً بات من الممكن اكتشافها واستغلالها على نطاق غير مسبوق. وفي إطار تعزيز الاستعداد لهذه المخاطر، أعلنت الحكومة البريطانية تخصيص نحو 10 ملايين جنيه إسترليني لمساعدة الشركات الصغيرة والمتوسطة على حماية أنظمتها من التهديدات السيبرانية، بعدما كشفت الشهر الماضي عن خطط لتوسيع التمويل المخصص لسلامة الذكاء الاصطناعي. وتزايدت المخاوف بشأن أمن هذه التكنولوجيا خلال الأشهر الأخيرة، عقب حوادث أمنية ارتبطت بنماذج طورتها شركتا «أوبن إيه آي» و«أنثروبيك» خلال مراحل الاختبار. وتأتي هذه التحذيرات في وقت تتزايد فيه الهجمات على قطاعات حيوية وشركات كبرى، إذ استهدفت مجموعات قرصنة إلكترونية علامات تجارية ومتاجر تجزئة بريطانية، وكان أبرزها الهجوم الذي تعرضت له شركة «جاغوار لاند روفر» العام الماضي، وأدى إلى اضطرابات كبيرة في عمليات إنتاج السيارات لديها. وفي إيطاليا، دفعت الهجمات التي طالت أنظمة التبريد في متاجر كبرى بتسع دول أوروبية على الأقل الحكومة إلى عقد اجتماع طارئ، الثلاثاء، ضم رؤساء الأجهزة الاستخباراتية والوكالة الوطنية للأمن السيبراني، التي أصدرت بدورها إرشادات فنية لمساعدة متاجر التجزئة على حماية أنظمتها. وأثارت هذه الهجمات، التي لم تعلن أي جهة مسؤوليتها عنها، مخاوف أوروبية من استهداف متعمد لسلاسل الإمدادات الغذائية. وشملت الأعطال متاجر في بلجيكا وإستونيا وفنلندا وآيرلندا وإيطاليا ولوكسمبورغ وهولندا والبرتغال والسويد، وأجبرت بعض المتاجر على التخلص من مواد غذائية بعد ارتفاع درجات الحرارة داخل وحدات التبريد والتخزين. وجاءت هذه الحوادث بعد ثلاثة أسابيع من هجوم إلكتروني استهدف متاجر في فرنسا، وأدى إلى إتلاف مخزونات غذائية في مئات الفروع. وقال مفوض الاتحاد الأوروبي لشؤون الغذاء والزراعة، كريستوف هانسن، إن التكتل يتعامل مع الحوادث «بجدية بالغة»، مضيفاً أنها تمثل محاولة متعمدة لتعطيل سلسلة الإمدادات الغذائية وتقويض ثقة المستهلكين بها. وفي إيطاليا أيضاً، أفاد جيوفاني أرينا، ممثل اتحاد «فيدرديستريبوتسيوني»، أحد الاتحادات الكبرى لشركات التجزئة، بأنه على علم بتضرر نحو 20 متجراً في جزيرة صقلية. كما قال جوزيبي سبادارو، مدير مجموعة تدير متاجر «كوب» في الجزيرة، إن أربعة من أصل 300 متجر تابع للشركة تأثرت بالهجوم، ما اضطرها إلى التخلص من مخزونها الغذائي، مقدّراً الخسائر بعدة آلاف من اليوروهات. وفي السويد، أعلن كارلوس كانسينوس، المتحدث باسم سلسلة متاجر «كوب»، أن سبعة متاجر فقط من أصل أكثر من 800 تأثرت بالهجوم، وأن الفروع المتضررة عادت إلى العمل بصورة طبيعية. وأوضح أن معدات التبريد والمجمدات المتضررة كانت متصلة بشبكات الجيل الرابع القديمة، مشيراً إلى أن الشركة أطلقت برنامجاً لتحديث أنظمة التبريد المتصلة بالإنترنت وتشغيلها عبر شبكات الجيل الخامس. وكانت بلجيكا من بين الدول الأكثر تضرراً، إذ أبلغت عشرات المتاجر التابعة لسلاسل تجزئة عدة عن أعطال في أنظمة التبريد، ما دفع الادعاء العام الاتحادي إلى فتح تحقيق. وشملت المتاجر المتضررة فروعاً لـ«كارفور» و«ديلهايز» و«كولراويت» و«إنترمارشيه»، فضلاً عن فرع لسلسلة «إيكيا» في مدينة مونس. كما تأثرت أربعة فروع لـ«ديلهايز» في لوكسمبورغ، ورُصدت اضطرابات في درجات الحرارة داخل عدد من المتاجر الصغيرة التابعة لمجموعة «كيسكو» في فنلندا. وفي هذا الإطار، قال روني كوكولا، اختصاصي أمن المعلومات في المركز الوطني للأمن السيبراني التابع لوكالة النقل والاتصالات الفنلندية «ترافيكوم»، إن امتداد الهجمات إلى دول أوروبية أخرى كان متوقعاً بعد الحوادث التي شهدتها فرنسا، مشيراً إلى أن استغلال الثغرات الأمنية بات يحدث بوتيرة أسرع وعلى نطاق أوسع.
المصدر: الشرق الأوسط