أوروبا في مرمى هجمات شهيد كاوه... ما علاقة الحرس الثوري الإيراني؟
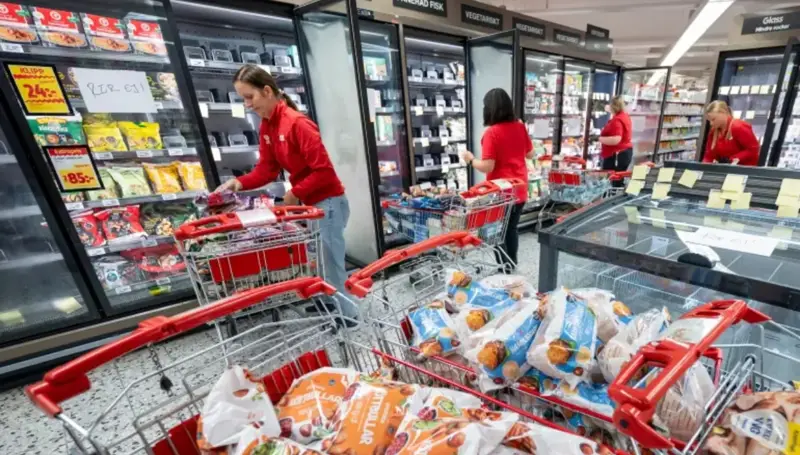
لم تعد المنشآت المدنية بمنأى عن الهجمات الإلكترونية، بعدما انتقلت مجموعات القرصنة من استهداف البيانات والشبكات إلى العبث بأنظمة صناعية وأجهزة متصلة بالإنترنت، بما قد يؤدي إلى أضرار مادية تمس حياة الناس مباشرة.
وكانت متاجر فرنسية كبرى أحدث ساحات هذا النوع من الهجمات، بعدما تعرضت أنظمة التبريد فيها للاختراق، ما تسبب في إتلاف كميات كبيرة من الأغذية.
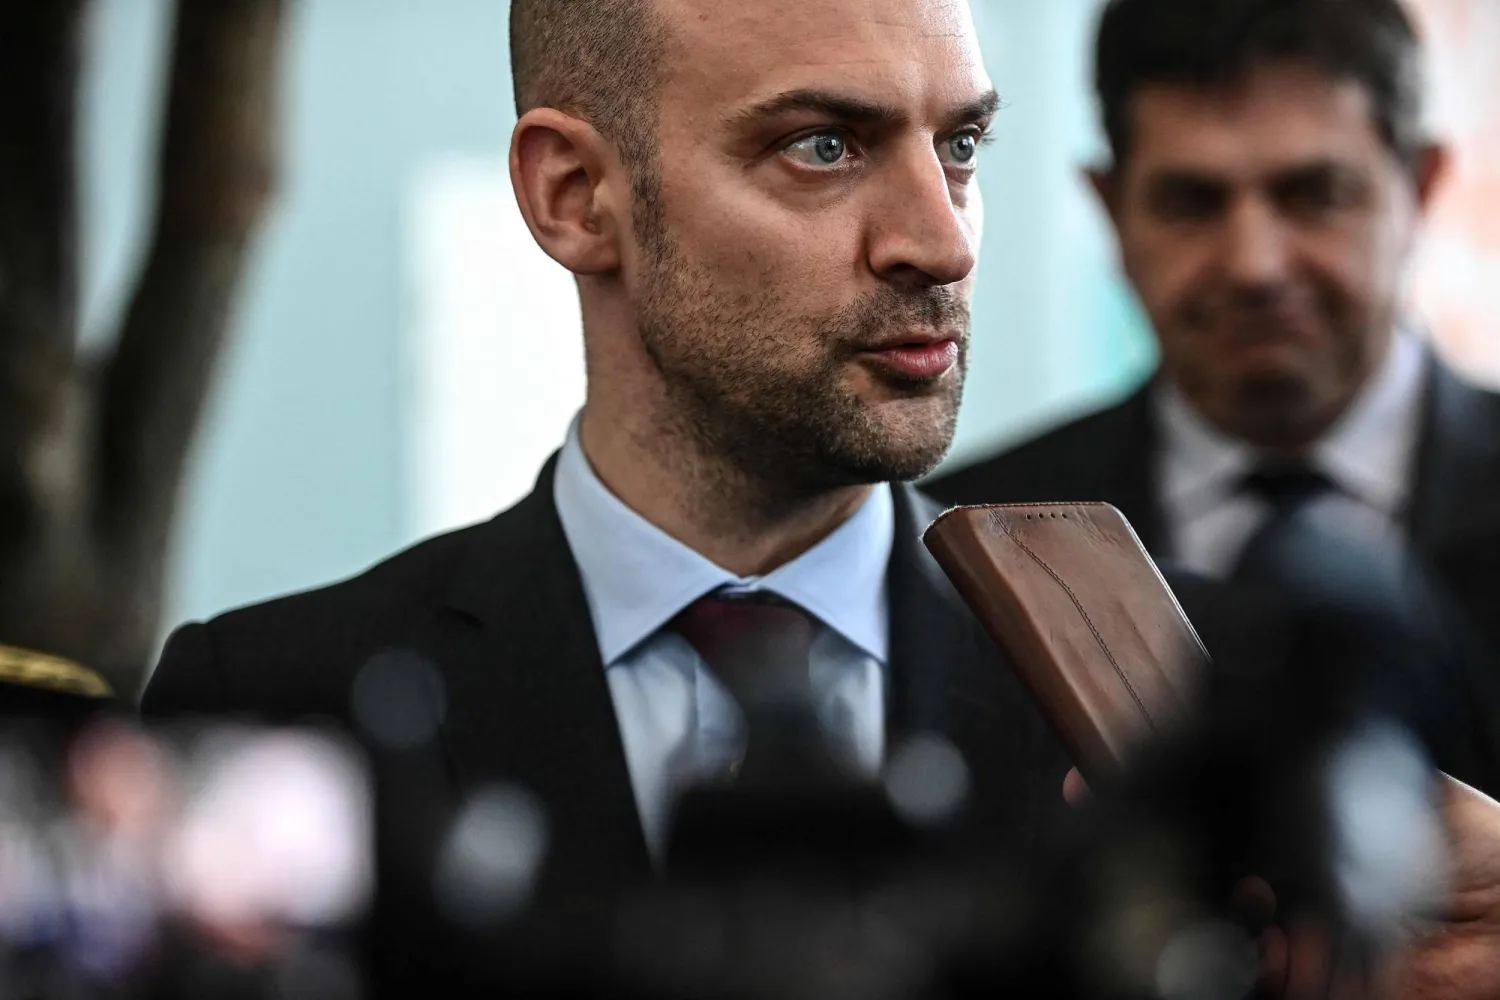
ويوم أمس، أعلن وزير الخارجية الفرنسي جان نويل بارو أن باريس باتت تملك ما يؤكد مسؤولية الحرس الثوري الإيراني عن الهجوم الذي طال مئات المنشآت التجارية، واصفا إياه بأنه "هجمة ذات نطاق غير مسبوق وعدوانية غير مسبوقة". وأشار إلى أن فرنسا ستسعى إلى فرض عقوبات أوروبية على الجهات المسؤولة.
وجاء الإعلان بالتزامن مع تحقيق نشرته صحيفة "لوفيغارو" الفرنسية، في اليوم نفسه، تناول المجموعة المشتبه في تنفيذها الهجوم، والمعروفة باسم "شهيد كاوه"، والتي تستخدم أيضا تسميتي "سايبر أفندغرز" و"إنتلغنس تيم 13". واستند التحقيق إلى تقارير استخباراتية وأبحاث متخصصة في الأمن السيبراني، لتتبع بنية المجموعة وصلاتها بالحرس الثوري وسجل عملياتها ضد منشآت حيوية في عدد من الدول.
من أنظمة التبريد إلى مرافق المياه والطاقة
بحسب "لوفيغارو"، استهدف الهجوم الذي وقع يومي 11 و12 تشرين الأول/ أكتوبر الماضي أنظمة التبريد المتصلة بالإنترنت في نحو 700 منشأة تجارية فرنسية. وأدى إلى تلف أطنان من المواد الغذائية، فضلا عن حوادث وصفت بأنها "بدايات حرائق".
ولم تكن فرنسا الدولة الوحيدة التي طالتها هذه العمليات، إذ امتد نطاق الهجمات إلى بريطانيا وألمانيا وإيطاليا والبرتغال وهولندا. كما أعلن مكتب المدعي العام في باريس، الذي يتولى التحقيق من خلال قسم الجرائم السيبرانية، الاشتباه في المجموعة الإيرانية، وفتح تحقيق قضائي بشأن قائد "شهيد كاوه".
وتضع مؤسسة "دومين تولز إنفستيغيشن" المجموعة ضمن أكثر الوحدات عدوانية من الناحية العملياتية، وأكثرها تمسكا بالأيديولوجيا داخل الترسانة السيبرانية للحرس الثوري الإيراني.
وتعد "دومين تولز إنفستيغيشن" مبادرة بحثية مجتمعية تشرف عليها شركة "دومين تولز"، وتركز على رصد الهجمات التي تستغل أسماء النطاقات ونظام أسماء النطاقات (DNS)، والتحقيق فيها والحد من آثارها.
من جهتها، تصنف وكالة الأمن السيبراني الأميركية (CISA) "شهيد كاوه" ضمن فئة "التهديدات المستمرة المتقدمة"، وهي تسمية تستخدم للجهات المنظمة التي تمتلك إمكانات تقنية متطورة، وتستهدف البنى التحتية الحيوية للدول والمنظمات.
جناح للاستخبارات وآخر للهجوم
ويشير التحقيق إلى أن المجموعة تعمل تحت إشراف حميد رضا لشغريان، المسؤول عن قيادة الحرب السيبرانية والإلكترونية في إيران، وأحد قادة فيلق القدس، الذراع الخارجية للحرس الثوري.
وتتوزع مهامها على جناحين، الأول هو "إنتلغنس تيم 13"، بقيادة رضا سالاروند، ويتولى الجانب الاستخباراتي، من خلال جمع المعلومات عن المنشآت الغربية المتاحة عبر الإنترنت، وتحديد نقاط الضعف في البرامج والحسابات المؤسسية.
أما الجناح الثاني، "سايبر أفندغرز"، فيتولى تنفيذ الهجمات الإلكترونية والإعلان عنها عبر تطبيق "تلغرام"، إلى جانب نشر محتوى دعائي يمجد النظام الإيراني.
ولا تقف أنشطة المجموعة عند اختراق الأنظمة وإلحاق الضرر التقني بها، إذ تعتمد، وفق التقارير، على الجمع بين التخريب الإلكتروني والحرب النفسية. ويشمل ذلك نشر صور الأضرار التي تتسبب بها، واستعراض عمليات اختراق الأنظمة، وإطلاق التهديدات قبل تنفيذ الهجمات.
وتشير أبحاث "دومين تولز" إلى أن منشورات المجموعة تتضمن مفردات مرتبطة بـ"القومية الدينية" و"الشهداء"، فضلا عن خطاب مناهض لـ إسرائيل، في ما يعكس حضور البعد الأيديولوجي في نشاطها.
ويحمل اسم "شهيد كاوه" بدوره إحالة رمزية إلى محمد كاوه، أحد قادة الحرس الثوري الذين قتلوا خلال الحرب العراقية - الإيرانية عام 1986، وكان يبلغ من العمر 25 عاما. وترى المؤسسة البحثية أن استدعاء مفهوم الشهادة يتيح للمجموعة تقديم عملياتها السيبرانية باعتبارها امتدادا لمعركة تاريخية وروحية، لا مجرد أنشطة تقنية.
وتعود إحدى أبرز المحطات التي كشفت طبيعة عمل المجموعة إلى عام 2021، حين حصلت قناة "سكاي نيوز" البريطانية على 57 صفحة من تقارير أعدها فريق الاستخبارات التابع لها.
وتضمنت الوثائق تحليلات تقنية لشركة "فاغو" الألمانية، المتخصصة في المكونات الكهربائية وأنظمة التحكم بإضاءة المباني وتهويتها وتدفئتها، إلى جانب معلومات عن أنظمة الملاحة والاتصالات المستخدمة في النقل البحري.
وكانت التقارير مصنفة "سري للغاية"، وهو ما أظهر أن اهتمام المجموعة بالبنية التحتية الصناعية سبق توسع عملياتها المعلنة، ولم يكن محصورا بالشبكات المعلوماتية التقليدية.
ومنذ ظهورها عام 2020، أعلنت المجموعة مسؤوليتها عن هجمات استهدفت خوادم مرتبطة بشبكة السكك الحديدية الإسرائيلية، كما زعمت اختراق منشأة مائية إسرائيلية والتلاعب بإعداداتها.
وفي تشرين الثاني/ نوفمبر 2023، تمكن قراصنتها من اختراق نظام يتحكم في مضخة مياه بمدينة أليكيبا في ولاية بنسلفانيا الأميركية، ما أدى إلى تعطيلها. وبين تشرين الثاني/ نوفمبر 2023 وكانون الثاني/ يناير 2024، تعرض 75 جهازا في الولايات المتحدة للاختراق، من بينها 34 جهازا مرتبطا بقطاع معالجة المياه، وفقا لمكتب التحقيقات الفدرالي الأميركي (أف بي آي).
وشملت العمليات أيضا محطات وقود ومنشآت مائية في دول مختلفة. وفي عام 2024، كشفت شركة "كلاروتي" عن برمجية خبيثة إيرانية تحمل اسم "آي أو كونترول"، صممت لاستهداف أجهزة متصلة بالإنترنت، من بينها أجهزة التوجيه والكاميرات وأنظمة التحكم الصناعية وإدارة الوقود.
#Analysis#
الذكاء الاصطناعي في خدمة الاختراق
ومن التطورات التي رصدها التحقيق استخدام المجموعة أدوات الذكاء الاصطناعي للمساعدة في تطوير قدراتها التقنية.
ففي عام 2024، أعلنت شركة "أوبن أي آي" حظر حسابات مرتبطة بمجموعة "سايبر أفندغرز"، بعدما تبين أنها استخدمت نماذج الشركة للبحث عن ثغرات أمنية، وتصحيح الأكواد البرمجية، وطلب المساعدة في كتابة النصوص البرمجية.
وقالت الشركة حينها إن الحسابات المرتبطة بهذا الطرف الخبيث استعانت بنماذجها في مهام تستهدف تعزيز قدراته التقنية في مجال الاختراق.
وخلال عام 2026، اتسع نطاق النشاط الذي تنسبه التقارير إلى المجموعة، ليشمل شركات صناعية كبرى، من بينها "روكويل" و"شنايدر إلكتريكس" و"سيمنس". كما شهدت منشآت غذائية وعسكرية أميركية أعطالا في أنظمة التبريد خلال آب/ أغسطس الماضي.
وأشار تحقيق "لوفيغارو" كذلك إلى احتمال استهداف مؤسسة الدم الفرنسية في 3 تشرين الثاني/ نوفمبر، بعدما سجلت بعض معدات التبريد التابعة لها ارتفاعا حادا في درجات الحرارة.
وتضع هذه الوقائع الهجوم على متاجر فرنسا ضمن سياق أوسع من العمليات التي تستهدف المنشآت الحيوية، بدلا من الاكتفاء بسرقة المعلومات أو تعطيل المواقع والشبكات. فالتلاعب بأنظمة التبريد أو المياه أو الوقود يمكن أن ينتقل أثره من الفضاء الرقمي إلى الممتلكات والخدمات الأساسية، ويؤدي إلى خسائر مادية واضطراب في مرافق مدنية.
كما أن اعتماد المجموعة، بحسب التقارير، على نشر صور الأضرار والتهديدات المصاحبة للهجمات يضيف بعدا نفسيا إلى عمليات الاختراق، من خلال إظهار قدرة الجهات المنفذة على الوصول إلى أنظمة يفترض أن تكون محمية.
المصدر: النهار